







ปัญญาประดิษฐ์ หรือ AI ได้กลายเป็นดาบสองคมของโลกไซเบอร์ยุคใหม่ ในด้านหนึ่งช่วยเพิ่มประสิทธิภาพการทำงานขององค์กรอย่างมหาศาล แต่อีกด้านหนึ่งกลับถูกนำไปใช้เป็นเครื่องมือก่ออาชญากรรมไซเบอร์ที่แนบเนียนและรวดเร็วกว่าที่เคย
โดยทุกวันนี้ประเด็นของข้อมูลรั่วไหล (Data Leak) ยังคงเป็นภัยคุกคามอันดับต้นๆ ที่องค์กรทั่วโลกต้องเผชิญ และในปัจจุบันปัญหานี้ทวีความรุนแรงขึ้นอย่างก้าวกระโดด เมื่อแฮกเกอร์นำ AI มาช่วยสร้างอีเมลฟิชชิ่ง ภาพ และเสียงปลอมที่สมจริงจนยากจะแยกแยะให้ออกได้
และในขณะเดียวกันก็ใช้ AI สแกนค้นหาช่องโหว่ในระบบเก่าที่มีอายุนับสิบปีเพื่อโจมตีองค์กรที่ยังไม่ได้อัปเดต ผลสำรวจในประเทศไทยชี้ว่า 9 ใน 10 องค์กรเคยเผชิญการโจมตีที่มี AI หนุนหลัง สะท้อนว่าภัยคุกคามเหล่านี้ไม่ใช่เรื่องไกลตัวอีกต่อไป
นอกจากภัยคุกคามเฉพาะหน้าจาก AI แล้ว โลกไซเบอร์ยังกำลังเตรียมรับมือกับความเสี่ยงระยะยาวจากเทคโนโลยีควอนตัม คอมพิวติ้ง ซึ่งในอนาคตอาจสามารถถอดรหัสการเข้ารหัสข้อมูลแบบดั้งเดิมที่ใช้กันอยู่ทั่วโลกได้ภายในไม่กี่นาที โดยครั้งนี้ ดร. รัฐิติ์พงษ์ พุทธเจริญ Director, Systems Engineering, Thailand and Laos Fortinet ได้พาเราไปสำรวจสถานการณ์ Data Leak การโจมตีด้าน AI แนวคิด Quantum-Safe Security หรือ Post-Quantum Security รวมถึงแนวทางและโซลูชันที่ Fortinet นำมาใช้รับมือกับความท้าทายเหล่านี้
Data Leak จุดเริ่มต้นและความรุนแรงที่ทวีคูณ
ดร. รัฐิติ์พงษ์ เล่าว่าจุดเริ่มต้นของการรั่วไหลของข้อมูลส่วนใหญ่มาจากการถูกหลอกเอาข้อมูล Credential (User/Password) ผ่านการทำ Phishing ซึ่งยังคงเป็นภัยคุกคามที่ติดอันดับต้นๆ มาโดยตลอด และในยุคนี้ AI ก็เข้ามาช่วยให้แฮกเกอร์สร้างอีเมล ข้อความ ภาพ และเสียงปลอมได้อย่างแนบเนียนและสมจริงยิ่งขึ้น ทำให้เหยื่อหลงเชื่อได้ง่ายกว่าเดิมมาก เมื่อผู้โจมตีได้ Credential โดยเฉพาะบัญชีระดับ High Privilege เช่น Admin ก็สามารถล็อกอินเข้าสู่ระบบเพื่อดึงข้อมูลสำคัญออกไป หรือ Take over เครื่องของผู้ใช้เพื่อใช้เป็นช่องทางเจาะเข้าองค์กรต่อไป
จากรายงานและสถิติต่างบ่งชี้ว่าปริมาณข้อมูลรั่วไหลเพิ่มขึ้นอย่างก้าวกระโดดตั้งแต่ปี 2024 เป็นต้นมา โดยเพิ่มขึ้นเกิน 100% จนถึงระดับพันเท่าในบางกรณี และข้อมูลที่หลุดในแต่ละครั้งไม่ได้มีเพียงหลักพันรายการ แต่สูงถึงระดับล้านถึงหลายล้าน Records ที่ถูกนำไปซื้อขายบน Dark Web นอกจากนี้ แฮกเกอร์ในยุค Agentic AI ยังมีความแม่นยำสูงขึ้น สามารถระบุเป้าหมายและตำแหน่งจัดเก็บข้อมูลสำคัญขององค์กรได้เป็นอย่างดี มาตรการป้องกันเบื้องต้นที่ภาครัฐผลักดันคือการใช้ Multi-Factor Authentication (MFA) เพื่อเพิ่มการตรวจสอบตัวตนอีกชั้นหนึ่ง
การโจมตีด้าน AI สถิติที่น่าตกใจและรูปแบบภัยคุกคามใหม่
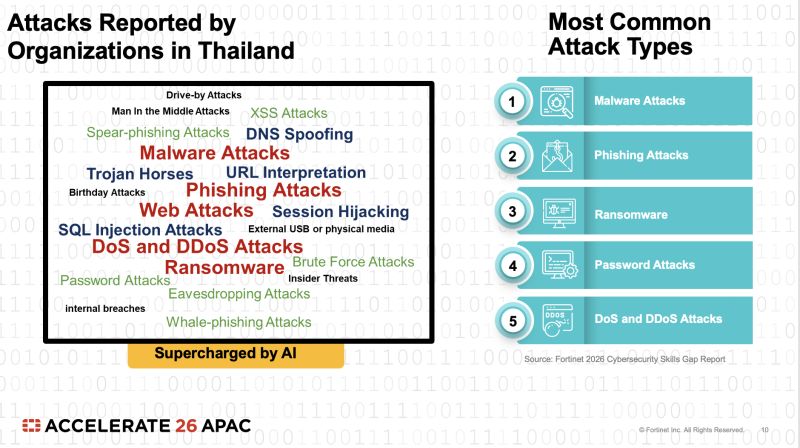
แม้รูปแบบการโจมตียอดนิยม 5 อันดับแรก ได้แก่ Malware, Phishing, Ransomware, Password Attack และ DoS/DDoS Attack จะยังคงเดิม แต่ความซับซ้อนและอันตรายเพิ่มสูงขึ้นมากเพราะถูก Supercharged ด้วย AI ผลสำรวจผู้บริหารองค์กรในประเทศไทยพบว่า 90% หรือ 9 ใน 10 องค์กร เคยพบการโจมตีที่มี AI เข้ามาสนับสนุน และ AI-Driven Threats ยังถูกจัดเป็นภัยคุกคามอันดับ 1 คิดเป็นสัดส่วนถึง 65% ของภัยคุกคามไซเบอร์ทั้งหมด
ในระดับภูมิภาคเอเชีย พบว่า 91% ขององค์กรเคยถูกโจมตีอย่างน้อย 1 ครั้ง และการฟื้นฟูระบบหลังถูกโจมตีก็ใช้เวลานานขึ้นอย่างมีนัยสำคัญ โดย 70% ขององค์กรต้องใช้เวลาฟื้นฟูมากกว่า 1 เดือน และ 53% ต้องใช้เวลามากกว่า 4 เดือน คิดเป็นระยะเวลาฟื้นฟูเฉลี่ยที่ 3.7 เดือน นอกจากนี้แฮกเกอร์ยังใช้ AI สแกนหาช่องโหว่ในซอฟต์แวร์และเฟิร์มแวร์เวอร์ชันเก่าที่มีอายุ 5-10 ปี ทำให้พบช่องโหว่ที่ไม่เคยมีใครค้นพบมาก่อนและนำไป Exploit ได้อย่างรวดเร็ว
รูปแบบการโจมตีใหม่ๆ ที่เกิดจาก AI ยังรวมถึงการทำ Synthetic Identity Fraud และการสแกนหาจุดอ่อนบน Open Banking APIs ซึ่งส่งผลกระทบต่อสถาบันการเงินและลามไปถึงภาคประชาชนผู้ใช้งาน ขณะที่ระบบโครงสร้างพื้นฐานสำคัญ เช่น อย่างระบบ SCADA ต่างๆ ทั้งประปา, ไฟจราจร, ระบบ OT และอุปกรณ์การแพทย์ (IOMT) ก็มีความเสี่ยงสูงขึ้นจากการเชื่อมต่อ OT-IT Convergence ที่เปิดช่องทางโจมตีใหม่เพิ่มขึ้น
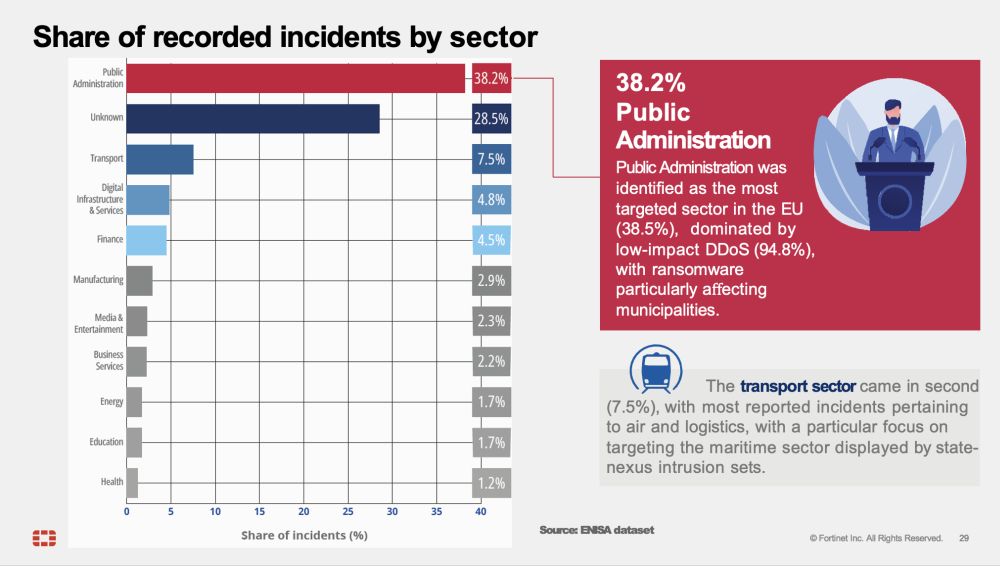
และหากแบ่งเป็นเซกเตอร์ ก็พบว่ากลุ่ม Government/Public Sector และ Transportation ถูกโจมตีสูงเป็นอันดับต้นๆ และมักเชื่อมโยงกับ State-sponsored Hackers และความขัดแย้งทางภูมิรัฐศาสตร์ ส่วนในไทยแฮกเกอร์เริ่มย้ายเป้าหมายจากธนาคารที่มีระบบป้องกันแข็งแกร่งไปยังกลุ่ม Retail, SMB และโรงพยาบาล เนื่องจากเข้าถึงได้ง่ายกว่าและข้อมูลคนไข้มีมูลค่าสูงมาก ซึ่งเป็นที่ซื้อขายกันบน Dark Web ที่กล่าวไว้ในเบื้องต้น
Quantum-Safe Security ภัยคุกคามแห่งอนาคต
อีกไม่นานการเข้ามาของ Quantum Computing จะเป็นสิ่งที่พลิกโฉมหน้าของเทคโนโลยีอย่างสิ้นเชิง และที่สำคัญยังหมายรวมไปถึงเรื่องของความปลอดภัยทางด้านไซเบอร์ซีเคียวริตี้อีกด้วย ซึ่งเหลือเพียงรอแค่วัน Q-Day ที่จะเป็นการจุดชนวนความน่ากลัวของภัยคุกคามด้านการถอดรหัสระบบที่มีความซับซ้อนให้ทำได้อย่างง่ายจนคุณอาจจะคาดไม่ถึง
Director, Systems Engineering ของ Fortinet ได้อธิบายถึงประเด็นของ Quantum-Safe Security หรือ Post-Quantum Security ว่ามันคือแนวทางการรักษาความปลอดภัยไซเบอร์ที่ออกแบบขึ้นเพื่อป้องกันการถอดรหัสจากคอมพิวเตอร์ควอนตัม โดยเป็นการเปลี่ยนผ่านจากการเข้ารหัสแบบดั้งเดิม เช่น RSA, Diffie-Hellman และ Elliptic Curve ไปสู่อัลกอริทึมโครงสร้างใหม่ที่สามารถต้านทานการประมวลผลของคอมพิวเตอร์ควอนตัมได้ เนื่องจากหากคอมพิวเตอร์ควอนตัมพัฒนาได้สมบูรณ์ จะสามารถใช้ Shor’s Algorithm ถอดรหัส Public/Private Key, Digital Signature, Digital Certificate ไปจนถึงกระบวนการของ Blockchain ได้ทั้งหมด
ความสำคัญของประเด็นนี้อยู่ที่วัน Q-Day หรือวันที่คอมพิวเตอร์ควอนตัมมีศักยภาพเพียงพอในการถอดรหัส ซึ่งหากมาถึงจริง ข้อมูลสำคัญที่เคยถูกเข้ารหัสไว้หรือกำลังรับส่งอยู่ทั่วโลกอาจถูกถอดรหัสได้ภายในเวลาเพียงไม่กี่นาที ความเสี่ยงนี้ครอบคลุมระบบดิจิทัลแทบทุกประเภท ไม่ว่าจะเป็นระบบธนาคาร Digital Wallet ระบบเทรด/โบรเกอร์ อินเทอร์เน็ตแบงก์กิ้ง ไปจนถึง Cryptocurrency อย่าง Bitcoin ผู้เชี่ยวชาญคาดการณ์ว่าภายในปี 2030-2035 มีความเป็นไปได้สูงถึง 75% ที่คอมพิวเตอร์ควอนตัมจะเริ่มเบรกรหัสผ่านการเข้ารหัสแบบดั้งเดิมได้สำเร็จ ด้วยเหตุนี้ Quantum-Safe Security จึงถูกยกให้เป็น 1 ใน 3 เสาหลักความมั่นคงปลอดภัยไซเบอร์ยุคใหม่ที่องค์กรและระดับประเทศต้องเริ่มวางแผนและลงทุนตั้งแต่วันนี้
โซลูชันและแนวทางของ Fortinet ในการรับมือภัยคุกคามยุค AI
Fortinet วางกรอบแนวคิดด้าน AI Security ออกเป็น 2 มิติ ได้แก่ AI for Security คือการนำ AI มาช่วยเสริมความแข็งแกร่งในการตรวจจับและตอบสนองต่อภัยคุกคาม และ Security for AI คือการปกป้องระบบ AI ขององค์กรเอง ทั้งการควบคุมการใช้งาน Shadow AI ของพนักงาน และการป้องกัน LLM Applications จากการโจมตีรูปแบบ Prompt Injection ตามกรอบมาตรฐาน OWASP Top 10 โดยใช้กลไก Input Filter เพื่อกรองข้อมูลสำคัญไม่ให้หลุดเข้าสู่กระบวนการประมวลผลของ AI และ Output Filter เพื่อป้องกันไม่ให้คำตอบของ AI มีข้อมูล Sensitive หรือข้อมูลความลับรั่วไหลออกไป
ด้านนวัตกรรม Fortinet มีสิทธิบัตรด้าน AI และไซเบอร์ซีเคียวริตี้มากกว่า 555 รายการ และมีการแทรก AI Engine เข้าไปในผลิตภัณฑ์เกือบ 30 รายการ พร้อมทั้งเดินหน้ากลยุทธ์ควบรวมกิจการ เช่น การเข้าซื้อ Virtue AI เพื่อยกระดับการป้องกันภัยคุกคามในอนาคต สำหรับระบบเก่าหรือระบบ OT/SCADA ที่ไม่สามารถอัปเกรดซอฟต์แวร์ได้ Fortinet แนะนำให้ใช้เทคโนโลยี Virtual Patching บน Firewall เพื่อป้องกันการโจมตีในระดับเครือข่ายโดยไม่ต้องแก้ไขที่ตัวอุปกรณ์โดยตรง ส่วนองค์กรที่มีงบประมาณจำกัดสามารถใช้วิธี Segmentation แบ่งกลุ่มเครื่องตามระดับความเสี่ยง เพื่อป้องกันไม่ให้การติดเชื้อลุกลามไปยังระบบสำคัญ นอกจากนี้แนวโน้มสถาปัตยกรรมจัดเก็บข้อมูลยังมุ่งสู่ Hybrid Cloud ควบคู่กับการคำนึงถึง Data Sovereignty หรือการดึงข้อมูลสำคัญกลับมาจัดเก็บภายในประเทศ
เมื่อโลกพัฒนาขึ้น ภัยคุกคามก็เพิ่มขึ้น องค์กรก็ต้องปรับตัวให้ทันท่วงที
สำหรับผู้นำด้านไอทีที่ต้องเผชิญความท้าทายจาก AI Risk รอบด้าน Fortinet แนะนำให้มองความปลอดภัยเป็น Framework องค์รวม โดยยังคงต้องรักษาพื้นฐาน Cybersecurity Framework ให้แข็งแกร่งควบคู่กันไปเสมอ ไม่มุ่งเน้นเฉพาะเทคโนโลยีใหม่จนละเลยการควบคุมพื้นฐาน เช่น การกำหนด Policy และ Standard ของเครื่องผู้ใช้งานให้เป็นมาตรฐานเดียวกัน เพื่อให้การอัปเดตและ Patch ทำได้ง่ายและทั่วถึง
Fortinet สรุปแนวทางรับมือภัยคุกคามยุคใหม่ไว้เป็น 3 เสาหลักความมั่นคงปลอดภัยไซเบอร์ ดังนี้
- Multi-Factor Authentication (MFA) ควบคู่กับ Zero Trust Architecture
- AI Security ที่ครอบคลุมทั้ง AI for Security และ Security for AI
- Quantum-Safe Security หรือ Post-Quantum Security
ภัยคุกคามไซเบอร์ในยุค AI กำลังทวีความรุนแรงและซับซ้อนขึ้นอย่างต่อเนื่อง ตั้งแต่ปัญหา Data Leak ที่มีต้นตอจาก Phishing ซึ่งถูกยกระดับด้วย AI ให้แนบเนียนกว่าเดิม ไปจนถึงการโจมตีรูปแบบใหม่ที่มุ่งเป้าไปยังสถาบันการเงิน โครงสร้างพื้นฐานสำคัญ และกลุ่มองค์กรที่มีการป้องกันอ่อนแอกว่า ขณะเดียวกันภัยคุกคามระยะยาวจากคอมพิวเตอร์ควอนตัมก็กำลังใกล้เข้ามา และอาจทำให้การเข้ารหัสข้อมูลแบบดั้งเดิมที่ใช้กันอยู่ทั่วโลกไร้ความหมายในพริบตา